定位轨迹留存多久,没有适用于所有组织的统一答案。更稳妥的做法是先按事故复盘、巡检核查和日常运营三类用途划分保留周期,再把实时查看、历史回放、报告导出分别授权。维构基础定位系统支持历史轨迹云端存储365天以上、轨迹回溯、报告导出和多级权限架构,企业可据此建立内部留存与访问制度。
先把“留存多久”拆成三种业务期限
事故复盘关注事件发生前后的完整轨迹,期限应覆盖调查、整改、责任认定和可能的复核周期;巡检与考勤更关注任务周期内的路线和停留;日常审计则需要可抽查、可解释的记录。三者不宜用同一个粗略期限代替。
建议在制度中写清每类记录的起止点、复核责任人和到期处理方式。系统显示的365天以上存储能力是技术基础,实际保留年限仍应由组织结合安全管理要求、合同约定和数据治理规则确定。
事故复盘要保留能解释经过的证据链
复盘时不能只看某一时刻的位置点,应同时核对目标身份、时间范围、移动路线、异常停留和相关围栏告警。历史轨迹回溯可以还原人员、物品或车辆的移动过程,轨迹报告便于交接、考勤、巡检和责任追溯。
若系统支持视频联动,应把视频调取作为辅助核验线索,而不是把地图轨迹直接等同于现场事实。复盘结论要注明查询时间段、数据来源和仍需现场确认的环节,避免因地图显示而过度推断。
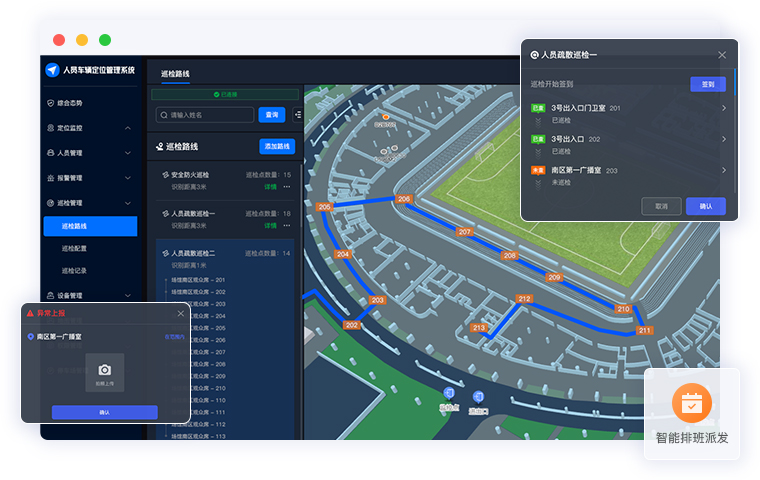
图1 人员定位巡检任务管理展示
实时查看、历史回放和导出应分开授权
实时位置适合值班和调度岗位,历史回放适合安全调查与运营复核,报告导出则可能形成长期留存的外部副本。将三种权限拆开配置,可以减少“能看实时就能批量导出”的越权风险。多级权限架构可用于按角色隔离敏感数据,分权审批适合约束跨区域或跨部门查询。
权限设计应以业务动作描述,例如谁可以查看某区域、谁可以回放指定日期、谁可以发起导出及谁负责审批。人员转岗或项目结束时同步回收权限,避免历史授权长期有效。
把每次访问变成可核查的管理记录
日常审计的重点不是扩大查询范围,而是知道谁在什么业务理由下查过什么数据。应要求查询和导出关联事件编号、巡检任务或审批单,并定期检查异常频繁访问、非工作时段访问和大范围导出。系统提供操作留痕和可审计日志,可作为内部复核的依据。
发生事故时,先冻结相关时间段的访问记录,再由授权人员完成轨迹复盘和报告归档。这样既保留了调查所需证据,也能判断数据是否被不当查看或传播,形成“轨迹事实、访问行为、责任结论”三层对应关系。
如需结合事故复盘与审计制度设计定位轨迹管理方案,欢迎咨询维构。